


SOC 1
Demuestre a los auditores de sus clientes que sus datos financieros están en buenas manos. Informes SSAE 18 con la doble credibilidad estadounidense y suiza.
Más información →De Zúrich a Silicon Valley
Nuestras auditorías no se limitan a marcar casillas: abren puertas. Aseguramiento SOC 1, SOC 2, RGPD y HIPAA de una firma CPA con doble sede —Estados Unidos y Suiza— sujeta a la revisión por pares del AICPA, en la que ya confían grandes empresas internacionales, startups en rápido crecimiento y los inversores que las respaldan.
Nuestros servicios
Servicios de auditoría expertos, adaptados a su sector, a su escala y a sus requisitos regulatorios.
Demuestre a los auditores de sus clientes que sus datos financieros están en buenas manos. Informes SSAE 18 con la doble credibilidad estadounidense y suiza.
Más información →El informe que los compradores corporativos exigen antes de firmar. Informes de tipo I y de tipo II emitidos por una firma inscrita en el programa de revisión por pares del AICPA.
Más información →Muestre su postura de seguridad en su sitio web. Un sello de confianza que puede compartir públicamente, obtenido del mismo encargo SOC 2.
Más información →Cumpla con la protección de datos de la UE de la mano de un equipo con sede en Suiza para el que el cumplimiento transfronterizo es el trabajo de cada día.
Más información →Proteja los datos de los pacientes y cumpla los requisitos de la OCR con evaluaciones realizadas por CPA con licencia en Estados Unidos que conocen el sector de la salud.
Más información →Aseguramiento independiente sobre la información ESG, de sostenibilidad y no financiera, conforme a la norma del IAASB reconocida internacionalmente.
Más información →Informes internacionales de aseguramiento sobre los controles de las organizaciones de servicios: el estándar global en el que confían los auditores de todas las jurisdicciones.
Más información →Pentesting manual, realizado por profesionales con certificación OSCP y alineado con OWASP Top 10 y SANS Top 25: informes firmados que sus auditores aceptan y en los que sus clientes confían.
Más información →Comprender SOC 2
Una auditoría SOC 2 es un examen independiente de los controles de una organización de servicios, realizado exclusivamente por una firma CPA con licencia conforme a los criterios de servicios de confianza (Trust Services Criteria, TSC) del AICPA. Evalúa cómo una empresa protege los datos de sus clientes en cinco categorías: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad.
Para las empresas SaaS, los proveedores de servicios en la nube y cualquier organización B2B que gestione datos de clientes —incluidas las de España y América Latina que venden a compradores corporativos de Estados Unidos y la Unión Europea—, el informe SOC 2 se ha convertido en un requisito previo para hacer negocios. Según la encuesta «State of Digital Trust» 2024 de ISACA, el 82 % de las organizaciones registró un aumento de la demanda de confianza digital y transparencia por parte de sus grupos de interés respecto al año anterior. Los equipos de compras de las grandes empresas exigen de forma sistemática informes SOC 2 antes de firmar acuerdos con proveedores, y los inversores consideran cada vez más el cumplimiento SOC 2 como un indicador de madurez operativa.
Existen dos tipos de informes SOC 2. Un informe de tipo I evalúa el diseño de los controles en un momento determinado y confirma que existen controles adecuados. Un informe de tipo II va más allá: evalúa tanto el diseño como la eficacia operativa de los controles durante un período de 6 a 12 meses. Los informes de tipo II ofrecen un aseguramiento más sólido y son los que exige la mayoría de los compradores corporativos.
Los cinco criterios TSC que constituyen la base de toda auditoría SOC 2 son:
Auditsuisse Assurance es una firma CPA con sede en Estados Unidos y Suiza, inscrita en el programa de revisión por pares (Peer Review) del AICPA y especializada en auditorías SOC 2 para empresas tecnológicas. Para una empresa de España o América Latina, esto significa recibir el mismo informe que exigen los compradores corporativos de Estados Unidos y la Unión Europea, emitido por una firma CPA estadounidense con licencia conforme a las normas del AICPA. Nuestra credibilidad en ambas jurisdicciones satisface a los grupos de interés de América del Norte y Europa, y nuestra metodología focalizada le permite obtener informes del calibre de las Big Four sin la carga estructural de una gran firma. Más información sobre nuestros servicios de auditoría SOC 2.
Calibre de las Big Four. Agilidad de una firma boutique. Creamos Auditsuisse para las organizaciones que se niegan a elegir entre rigor y eficiencia: experiencia y precisión de confianza, credibilidad en dos jurisdicciones y una metodología ágil que las grandes firmas no pueden igualar.
Cada control, probado. Cada hallazgo, documentado. Cero ambigüedad.
Estados Unidos, EMEA, APAC, LATAM: una sola firma, una sola metodología, un único estándar de calidad.
Desde el inicio hasta la certificación, diseñada para avanzar al ritmo que su negocio exige.
Un auditor sénior que conoce su stack tecnológico, asignado desde el primer día.
Nuestro equipo directivo
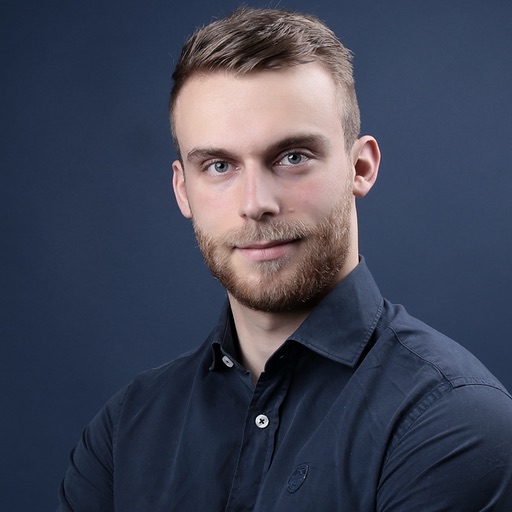
Director
Sébastien es el director de Auditsuisse Assurance. Es auditor certificado en Suiza (Wirtschaftsprüfer, licencia RAB n.º 114662) y CPA en Estados Unidos (licencia n.º 034634), con especialización en Sistemas de Información y Controles (ISC). Es titular de un máster en Contabilidad, Control y Finanzas por la Universidad de Lausana.
Con una trayectoria en auditoría en una firma Big Four, donde trabajó durante casi cinco años, ha desarrollado una sólida experiencia tanto con pymes como con grupos internacionales. Está especializado en SOC 2 y ciberseguridad, y acompaña a empresas de base tecnológica en el diseño, la implementación y la evaluación de sus entornos de control.
Conozca a nuestro equipo →Comenzar
Cuéntenos sus plazos, su marco de cumplimiento y el contrato que está en juego, y le diremos exactamente cómo lo conseguiremos.